Domain ulcc.de kaufen?
Wir ziehen mit dem Projekt
ulcc.de um.
Sind Sie am Kauf der Domain
ulcc.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ulcc.de kaufen?
Wie viele Euro-Paletten passen in einen Standard-Container?
In einen Standard-Container passen in der Regel 33 Euro-Paletten. Die Maße eines Standard-Containers sind 20 Fuß lang, 8 Fuß breit und 8 Fuß hoch. Die Maße einer Euro-Palette sind 1,2 Meter lang, 0,8 Meter breit und 0,14 Meter hoch. **
Ist A ein Fensterplatz im Flugzeug?
Ist A ein Fensterplatz im Flugzeug? Das hängt von der Flugzeugkonfiguration ab. In manchen Flugzeugen ist A tatsächlich ein Fensterplatz, während in anderen A ein Gangplatz sein kann. Es ist wichtig, die Sitzplatzkarte zu überprüfen, um sicherzustellen, dass man den gewünschten Platz bekommt. Falls A ein Fensterplatz ist, kann man während des Fluges die Aussicht genießen und hat mehr Privatsphäre. Wenn A jedoch ein Gangplatz ist, hat man leichteren Zugang zum Gang und zu den Toiletten. **
Ähnliche Suchbegriffe für Standard-A
Top-Angebote
Produkte zum Begriff Standard-A:
-
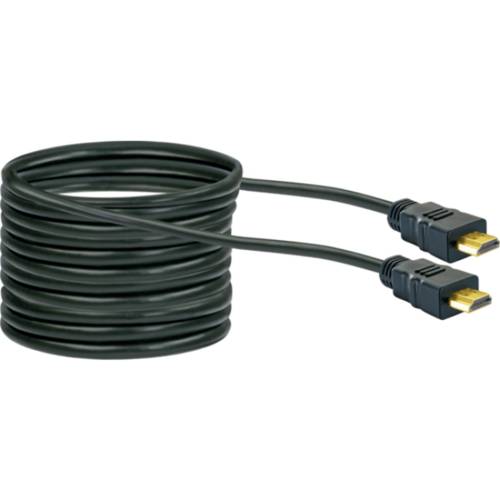
Schwaiger HDM150 013 - 15m - HDMI Typ A (Standard) - HDMI Typ A (Standard) - 3DSchwaiger HDM150 013. Kabellänge: 15 m, Anschluss 1: HDMI Typ A (Standard), Steckverbinder 1 Geschlecht: Männlich, Anschluss 2: HDMI Typ A (Standard), Steckverbinder 2 Geschlecht: Männlich, Beschichtung Steckerkontakte: Gold, 3D, Datenübertragungsrate: 10,2 Gbit/s, Produktfarbe: Schwarz, Gold53,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OCEANUM. Das Jahrbuch der Schifffahrt 09OCEANUM. Das Jahrbuch der Schifffahrt 09 , Ausgabe 9 , Fahrrad- & E-Bike-Träger > Transportsysteme , Erscheinungsjahr: 20240926, Titel der Reihe: OCEANUM, das maritime Magazin#9#, Redaktion: Gerken, Tobias, Seitenzahl/Blattzahl: 272, Keyword: Flottenkalender; Jahrbuch der Schifffahrt; Jahrbuch der Seefahrt; Maritimes Magazin; Schifffahrt; Schifffahrtsgeschichte; Schifffahrtskalender; Seefahrt; Seefahrtsgeschichte; Seefahrtskalender; Zeitschrift Schifffahrt; Zeitschrift Seefahrt, Fachschema: Schiffahrt~Schifffahrt~Seefahrt / Schifffahrt, Warengruppe: HC/Schiffe, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 16, Gewicht: 640, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,21,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmidel, Ulrich: Wahrhafte Historie einer wunderbaren SchifffahrtWahrhafte Historie einer wunderbaren Schifffahrt , welche Ulrich Schmidel von Straubing von 1534 bis 1554 in Amerika oder Neue Welt bei Brasilia oder Rio della Plata getan , Luftfilter > Luft- & Kraftstoffversorgung , Erscheinungsjahr: 201010, Produktform: Leinen, Autoren: Schmidel, Ulrich, Redaktion: Aymoré, Fernando Amado, Seitenzahl/Blattzahl: 224, Keyword: Südamerika; Reiseberichte; Argentinien; Brasilien, Fachschema: Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch~Südamerika / Historische Forschungsreisen~USA / Reiseführer, Reisebeschreibung, Imprint-Titels: Edition Erdmann in der Marixverlag GmbH, Warengruppe: HC/Reiseberichte/Welt gesamt, Pole, Fachkategorie: Klassische Reiseberichte, Reiseliteratur, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Edition Erdmann, Verlag: Edition Erdmann, Verlag: edition erdmann ein Imprint von Verlagshaus Römerweg, Länge: 212, Breite: 136, Höhe: 27, Gewicht: 369, Produktform: Leinen, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer, WolkenId: 111249526,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite920,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist der Unterschied zwischen Vomex A und Vomex A Reise?
Vomex A und Vomex A Reise sind beide Medikamente zur Behandlung von Übelkeit und Erbrechen. Der Unterschied besteht darin, dass Vomex A Reise speziell für Reisekrankheit entwickelt wurde und zusätzlich Dimenhydrinat enthält, während Vomex A nur Diphenhydramin enthält. Dimenhydrinat wirkt stärker beruhigend und sedierend, was bei Reisekrankheit von Vorteil sein kann. **
-
Wie viel Fracht kann ein Typ-A-Lastwagen normalerweise transportieren?
Ein Typ-A-Lastwagen kann normalerweise zwischen 10 und 20 Tonnen Fracht transportieren. Die genaue Kapazität hängt von verschiedenen Faktoren wie Größe, Gewicht und Konfiguration des Lastwagens ab. Es ist wichtig, die maximale Belastungsgrenze des Lastwagens nicht zu überschreiten, um Sicherheit und Effizienz zu gewährleisten. **
-
Wie heißt dieses Lied? A A A A A.
Es tut mir leid, aber ohne weitere Informationen kann ich nicht sagen, wie das Lied heißt. Bitte gib mehr Informationen über den Text, den Künstler oder andere Details, die helfen könnten, das Lied zu identifizieren. **
-
Wie lange dauert eine Lieferung bei Call a Pizza?
Die Lieferzeit bei Call a Pizza kann je nach Standort und Auftragslage variieren. In der Regel wird jedoch eine Lieferzeit von 30-45 Minuten angegeben. Es kann jedoch auch länger dauern, insbesondere während Stoßzeiten wie am Wochenende oder bei schlechtem Wetter. **


Was ist der Unterschied zwischen AHS-Standard und Standard?
Der Unterschied zwischen AHS-Standard und Standard liegt in der Bedeutung des Akronyms "AHS". AHS steht für "American Horticultural Society", eine Organisation, die Standards für den Gartenbau festlegt. Der AHS-Standard bezieht sich daher auf die spezifischen Richtlinien und Kriterien, die von der American Horticultural Society festgelegt wurden, während der Standard allgemein auf allgemeine Richtlinien oder Normen verweist, die in verschiedenen Bereichen gelten können. **
Was ist der Standard-Benutzername und das Standard-Passwort?
Es gibt keinen Standard-Benutzernamen und kein Standard-Passwort, da diese von System zu System unterschiedlich sein können. Es ist wichtig, individuelle Benutzernamen und starke Passwörter zu verwenden, um die Sicherheit des Systems zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Standard-A:
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite1447,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schwaiger HDM150 013 - 15m - HDMI Typ A (Standard) - HDMI Typ A (Standard) - 3DSchwaiger HDM150 013. Kabellänge: 15 m, Anschluss 1: HDMI Typ A (Standard), Steckverbinder 1 Geschlecht: Männlich, Anschluss 2: HDMI Typ A (Standard), Steckverbinder 2 Geschlecht: Männlich, Beschichtung Steckerkontakte: Gold, 3D, Datenübertragungsrate: 10,2 Gbit/s, Produktfarbe: Schwarz, Gold53,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OCEANUM. Das Jahrbuch der Schifffahrt 09OCEANUM. Das Jahrbuch der Schifffahrt 09 , Ausgabe 9 , Fahrrad- & E-Bike-Träger > Transportsysteme , Erscheinungsjahr: 20240926, Titel der Reihe: OCEANUM, das maritime Magazin#9#, Redaktion: Gerken, Tobias, Seitenzahl/Blattzahl: 272, Keyword: Flottenkalender; Jahrbuch der Schifffahrt; Jahrbuch der Seefahrt; Maritimes Magazin; Schifffahrt; Schifffahrtsgeschichte; Schifffahrtskalender; Seefahrt; Seefahrtsgeschichte; Seefahrtskalender; Zeitschrift Schifffahrt; Zeitschrift Seefahrt, Fachschema: Schiffahrt~Schifffahrt~Seefahrt / Schifffahrt, Warengruppe: HC/Schiffe, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 16, Gewicht: 640, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,21,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viele Euro-Paletten passen in einen Standard-Container?
In einen Standard-Container passen in der Regel 33 Euro-Paletten. Die Maße eines Standard-Containers sind 20 Fuß lang, 8 Fuß breit und 8 Fuß hoch. Die Maße einer Euro-Palette sind 1,2 Meter lang, 0,8 Meter breit und 0,14 Meter hoch. **
-
Ist A ein Fensterplatz im Flugzeug?
Ist A ein Fensterplatz im Flugzeug? Das hängt von der Flugzeugkonfiguration ab. In manchen Flugzeugen ist A tatsächlich ein Fensterplatz, während in anderen A ein Gangplatz sein kann. Es ist wichtig, die Sitzplatzkarte zu überprüfen, um sicherzustellen, dass man den gewünschten Platz bekommt. Falls A ein Fensterplatz ist, kann man während des Fluges die Aussicht genießen und hat mehr Privatsphäre. Wenn A jedoch ein Gangplatz ist, hat man leichteren Zugang zum Gang und zu den Toiletten. **
-
Was ist der Unterschied zwischen Vomex A und Vomex A Reise?
Vomex A und Vomex A Reise sind beide Medikamente zur Behandlung von Übelkeit und Erbrechen. Der Unterschied besteht darin, dass Vomex A Reise speziell für Reisekrankheit entwickelt wurde und zusätzlich Dimenhydrinat enthält, während Vomex A nur Diphenhydramin enthält. Dimenhydrinat wirkt stärker beruhigend und sedierend, was bei Reisekrankheit von Vorteil sein kann. **
-
Wie viel Fracht kann ein Typ-A-Lastwagen normalerweise transportieren?
Ein Typ-A-Lastwagen kann normalerweise zwischen 10 und 20 Tonnen Fracht transportieren. Die genaue Kapazität hängt von verschiedenen Faktoren wie Größe, Gewicht und Konfiguration des Lastwagens ab. Es ist wichtig, die maximale Belastungsgrenze des Lastwagens nicht zu überschreiten, um Sicherheit und Effizienz zu gewährleisten. **
Ähnliche Suchbegriffe für Standard-A
-
Schmidel, Ulrich: Wahrhafte Historie einer wunderbaren SchifffahrtWahrhafte Historie einer wunderbaren Schifffahrt , welche Ulrich Schmidel von Straubing von 1534 bis 1554 in Amerika oder Neue Welt bei Brasilia oder Rio della Plata getan , Luftfilter > Luft- & Kraftstoffversorgung , Erscheinungsjahr: 201010, Produktform: Leinen, Autoren: Schmidel, Ulrich, Redaktion: Aymoré, Fernando Amado, Seitenzahl/Blattzahl: 224, Keyword: Südamerika; Reiseberichte; Argentinien; Brasilien, Fachschema: Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch~Südamerika / Historische Forschungsreisen~USA / Reiseführer, Reisebeschreibung, Imprint-Titels: Edition Erdmann in der Marixverlag GmbH, Warengruppe: HC/Reiseberichte/Welt gesamt, Pole, Fachkategorie: Klassische Reiseberichte, Reiseliteratur, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Edition Erdmann, Verlag: Edition Erdmann, Verlag: edition erdmann ein Imprint von Verlagshaus Römerweg, Länge: 212, Breite: 136, Höhe: 27, Gewicht: 369, Produktform: Leinen, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer, WolkenId: 111249526,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite920,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite801,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite808,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie heißt dieses Lied? A A A A A.
Es tut mir leid, aber ohne weitere Informationen kann ich nicht sagen, wie das Lied heißt. Bitte gib mehr Informationen über den Text, den Künstler oder andere Details, die helfen könnten, das Lied zu identifizieren. **
-
Wie lange dauert eine Lieferung bei Call a Pizza?
Die Lieferzeit bei Call a Pizza kann je nach Standort und Auftragslage variieren. In der Regel wird jedoch eine Lieferzeit von 30-45 Minuten angegeben. Es kann jedoch auch länger dauern, insbesondere während Stoßzeiten wie am Wochenende oder bei schlechtem Wetter. **
-
Was ist der Unterschied zwischen AHS-Standard und Standard?
Der Unterschied zwischen AHS-Standard und Standard liegt in der Bedeutung des Akronyms "AHS". AHS steht für "American Horticultural Society", eine Organisation, die Standards für den Gartenbau festlegt. Der AHS-Standard bezieht sich daher auf die spezifischen Richtlinien und Kriterien, die von der American Horticultural Society festgelegt wurden, während der Standard allgemein auf allgemeine Richtlinien oder Normen verweist, die in verschiedenen Bereichen gelten können. **
-
Was ist der Standard-Benutzername und das Standard-Passwort?
Es gibt keinen Standard-Benutzernamen und kein Standard-Passwort, da diese von System zu System unterschiedlich sein können. Es ist wichtig, individuelle Benutzernamen und starke Passwörter zu verwenden, um die Sicherheit des Systems zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.